Blogoverzicht bekijken
Wat moet je doen als je slachtoffer bent van een cyberaanval?
In september 2024 was er een cyberaanval waarbij de Nederlandse politie het slachtoffer was. Hierbij werden ongeveer 62.000 contactgegevens van medewerkers van de politie gestolen. Dit is niet de eerste keer dat dit soort aanvallen gebeuren en dit zal zeker ook niet de laatste keer zijn.
Je hebt vast wel eens gehoord van de termen ‘phising’, ‘ransomeware’ en ‘malware’, maar wat moet je eigenlijk doen als er een cyberaanval op jouw organisatie wordt gepleegd? In deze blog zullen we ingaan op wat een je moet doen bij een cyberaanval, wat een incident responsplan is en wat er allemaal in moet staan.
Welke stappen moet je ondernemen bij een cyberaanval
Het belangrijkste wat je als organisatie kunt doen bij een cyberaanval is natuurlijk rustig blijven. Daarnaast kun je onderstaande stappen uitvoeren bij een cyberaanval:
Identificeer en isoleer de aanval
- Identificeer het type aanval: Probeer te achterhalen welk soort cyberaanval plaatsvindt (ransomware, datalek, DDoS, phishing, etc.).
- Isoleer de getroffen systemen: Ontkoppel geïnfecteerde computers, servers of netwerken om te voorkomen dat de aanval zich verder verspreidt. Sluit waar mogelijk de systemen af van het internet of netwerk.
- Communiceer via veilige kanalen: Gebruik alternatieve, niet-gecompromitteerde communicatiemiddelen om verdere stappen te bespreken.
Activeer het incident response plan
- Activeer het Cyber Incident Response Team (CIRT): Als je organisatie een Incident Response Plan (IRP) heeft, activeer het team dat verantwoordelijk is voor het beheren van cyberincidenten.
- Volg vastgelegde procedures: Volg de vooraf opgestelde procedures om de impact van de aanval te beheersen en op te lossen.
- Verzamel bewijsmateriaal: Documenteer alle acties en bewaar logs, netwerkverkeer, en andere relevante gegevens die helpen bij het onderzoek naar de aanval.
Schakel externe experts in
- Beveiligingsspecialisten: Roep hulp in van cybersecurity-experts om te helpen bij het onderzoeken en stoppen van de aanval. Ze kunnen ook helpen bij het forensisch onderzoek om de omvang van de schade vast te stellen.
- Juridisch advies: Raadpleeg een advocaat gespecialiseerd in cyberbeveiliging om de juridische verplichtingen na te gaan, zoals het melden van datalekken.
- Politie/autoriteiten inschakelen: Meld de aanval bij de relevante overheidsinstanties, zoals de politie of de nationale toezichthouder voor gegevensbescherming.
Stel betrokkenen op de hoogte
- Interne communicatie: Informeer medewerkers over de aanval, vooral degenen die mogelijk zijn getroffen. Zorg ervoor dat zij geen verdachte e-mails openen of verdachte activiteiten negeren.
- Meldplicht datalekken: Als er sprake is van een datalek waarbij persoonlijke gegevens zijn gestolen, moet je dit volgens de Algemene Verordening Gegevensbescherming (AVG) binnen 72 uur melden bij de Autoriteit Persoonsgegevens.
- Klanten en partners informeren: Als de aanval gevolgen heeft voor klanten of partners (bijv. bij een datalek), moet je hen ook op de hoogte stellen, conform de AVG.
Herstel van systemen
- Back-ups herstellen: Gebruik back-ups om systemen te herstellen. Zorg ervoor dat de back-ups schoon zijn en niet door de aanval zijn aangetast.
- Update beveiligingsmaatregelen: Voer updates uit voor alle software en beveiligingssystemen, zoals patches voor kwetsbaarheden die door de aanval zijn misbruikt.
- Monitor en test: Houd de herstelde systemen nauwlettend in de gaten op verdachte activiteiten en voer beveiligingstests uit om ervoor te zorgen dat de dreiging volledig is geëlimineerd.
Analyse en verbeteringen
- Onderzoek de oorzaak: Voer een grondige analyse uit om te begrijpen hoe de aanval heeft kunnen plaatsvinden, welke zwakheden zijn uitgebuit, en welke maatregelen tekortschoten.
- Pas beveiligingsbeleid aan: Werk je beveiligingsbeleid bij op basis van de bevindingen, bijvoorbeeld door het versterken van firewalls, encryptie en toegangscontrole.
- Training en bewustwording: Train medewerkers in cyberbeveiliging en bewustwording om toekomstige aanvallen te voorkomen, zoals phishing- of social engineering-aanvallen.
Rapportage en vervolgactie
- Verslag doen aan het bestuur: Informeer de directie of het bestuur over de impact, oorzaak en gevolg van de aanval, evenals de stappen die zijn ondernomen om te herstellen.
- Evaluatie van het incident: Na afloop moet je een volledige evaluatie uitvoeren van het incident en verbeteringen doorvoeren in de incident response-procedures.
Preventieve maatregelen
- Patch management: Zorg ervoor dat alle systemen up-to-date zijn met de laatste beveiligingspatches.
- Beveiligingstests: Voer regelmatig penetratietests uit om de sterkte van je beveiliging te testen.
- Incident Response Plan updaten: Werk het incidentenplan bij op basis van de lessen die uit de aanval zijn geleerd.
Het in werking zetten van het incident response plan
Hierboven werd een incident response plan genoemd. Een incident response plan is een gestructureerde en gedocumenteerde aanpak om te reageren op cyberincidenten. Het is van belang voor elke organisatie om zo’n plan te hebben, omdat het kan helpen om de schade te beperken en ervoor te zorgen dat het organisatie snel weer operationeel is.
Een goed recovery plan kan het verschil maken tussen een snelle, gecontroleerde reactie en chaotische, kostbare herstelpogingen. De vraag of een incident response plan ook belangrijk is voor kleinere organisaties kunnen wij volmondig beantwoorden met ‘Ja.’
Hoewel kleine bedrijven vaak minder middelen en personeel hebben dan grote ondernemingen, zijn ze juist extra kwetsbaar voor cyberaanvallen. Cybercriminelen richten zich steeds vaker op kleine bedrijven, omdat zij vaak minder geavanceerde beveiligingsmaatregelen hebben, wat hen tot een relatief makkelijk doelwit maakt.

Wat staat er in een incident respons plan?
Het incident respons plan heeft in het kort de volgende onderdelen:
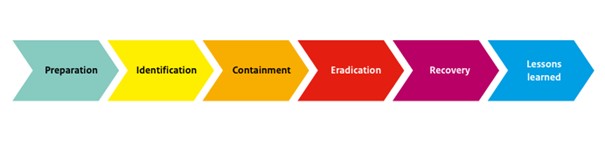
Het plan begint met het vaststellen van de doelstellingen en reikwijdte, gevolgd door het classificeren van incidenten naar ernst en impact. Het beschrijft vervolgens de rollen en verantwoordelijkheden van het incident response team, inclusief wie beslissingen neemt en wie communiceert.
Een belangrijk onderdeel is het communicatieplan, waarin staat hoe intern en extern wordt gecommuniceerd, en hoe klanten, partners en autoriteiten geïnformeerd worden. Ook is er een sectie over incidentdetectie en -analyse, met richtlijnen voor het identificeren van de aanval en het beoordelen van de schade.
In de containment-fase worden maatregelen beschreven om de verspreiding van de aanval te stoppen, gevolgd door de herstel- en herstartfase, waarin systemen worden gerepareerd en opnieuw worden opgestart. Na het incident volgt een post-mortem evaluatie om lessen te trekken en beveiliging te verbeteren.
Het plan bevat ook juridische en compliance-overwegingen, zoals het melden van datalekken aan de autoriteiten, en het inschakelen van juridische bijstand. Daarnaast worden trainingen en simulaties aanbevolen om personeel voor te bereiden op incidenten.
Ten slotte omvat het IRP ook richtlijnen voor het inschakelen van cyberverzekeringen en het beheren van kosten tijdens een incident. Dit alles helpt organisaties om de impact van cyberincidenten te minimaliseren en de kans op herhaling te verkleinen.
Het Nederlandse Cyber Security Centrum van het ministerie van Justitie en Veiligheid heeft een voorbeeld incident respons plan gemaakt voor ransomware. Deze kun je op hier downloaden.
Conclusie
Het is duidelijk dat een goede voorbereiding en snelle respons van belang zijn om de schade van een cyberaanval te beperken. Incidenten zoals de aanval op de Nederlandse politie in september 2024 laten zien hoe kwetsbaar zelfs de meest beveiligde organisaties kunnen zijn. Door een effectief incident response plan te hebben, kunnen bedrijven de impact van een cyberaanval aanzienlijk verminderen en sneller herstellen.
Ben je benieuwd hoe Outcome jouw organisatie kan helpen met de cybersecurity? Plan dan vrijblijvend een adviesgesprek met één van onze specialisten.


Vragen? 085 210 08 10
